Type: GitHub Repository
Lien original: https://github.com/alibaba/open-code-review
Date de publication: 2026-11-20
Résumé #
Introduction #
Imaginez que vous êtes un responsable d’équipe dans une grande entreprise technologique. Chaque jour, vous recevez des dizaines de pull request : certains collègues écrivent du code propre et bien structuré, d’autres laissent des vulnérabilités de sécurité cachées, d’autres encore introduisent des bugs subtils qui n’émergeront qu’en production. Manuellement, il est impossible de tout vérifier attentivement. Pourtant, le code qui entre dans le repository est le fondement de tout ce que vos utilisateurs utilisent. C’est le problème qu’OpenCodeReview résout, et il le fait d’une manière qu’Alibaba a testée à l’échelle de milliers de développeurs et de millions de lignes de code.
OpenCodeReview n’est pas un simple linter automatique ou un chatbot générique qui lit votre code. C’est un système hybride sophistiqué qui combine des pipelines déterministes (règles précises et prévisibles) avec des agents LLM intelligents (raisonnement contextuel et flexible). Il naît de l’expérience réelle de gérer les revues de code dans une organisation gigantesque, où la vitesse, la précision et la fiabilité ne sont pas des luxes mais des nécessités.
Ce qu’il fait #
OpenCodeReview analyse votre code et fournit des retours détaillés au niveau de chaque ligne, exactement comme le ferait un collègue expert qui lit votre PR. Mais il le fait de manière systématique et cohérente, sans jamais se fatiguer.
L’outil fonctionne selon plusieurs modes. Vous pouvez l’utiliser pour réviser les modifications en staging (les modifications non encore validées), pour analyser une branche entière par rapport à main, pour examiner un seul commit, ou même pour faire une analyse complète de fichiers entiers sans dépendre de l’historique git. Si une review est interrompue, vous pouvez la reprendre exactement là où vous l’aviez laissée. Les résultats peuvent être sauvegardés en JSON, parfait si vous voulez les intégrer dans un pipeline CI/CD ou les faire traiter par un agent IA externe.
Ce qui rend OpenCodeReview vraiment spécial, c’est son ensemble de règles multilingues intégré. Vous n’avez rien à configurer à partir de zéro : l’outil connaît déjà les patterns dangereux courants comme NullPointerException, les problèmes de thread-safety, les vulnérabilités XSS et les injections SQL. Il supporte Go, Java, Python, JavaScript et d’autres langages, et chaque règle a été affinée pour éviter les faux positifs.
Pourquoi c’est extraordinaire #
Le facteur “wow” d’OpenCodeReview réside dans son architecture hybride. Ce n’est pas un simple linter qui applique des règles rigides, ni un chatbot générique qui lit le code sans contexte. C’est les deux, intelligemment intégrés.
Déterminisme et prévisibilité : Les pipelines déterministes garantissent que le même code reçoit toujours le même retour. Il n’y a pas de variabilité due à la température du modèle LLM ou au moment de la journée. C’est crucial pour les équipes qui ont besoin de cohérence dans leurs reviews. Si une règle dit « n’utilisez pas cette API », la règle s’applique toujours, partout.
Raisonnement contextuel en temps réel : Là où les règles rigides ne suffisent pas, les agents LLM entrent en jeu. Ils peuvent analyser le contexte du repository, comprendre l’intention du code, et fournir des suggestions intelligentes qui vont au-delà des patterns connus. Imaginez un retour comme : « Ici, vous faites une opération coûteuse dans une boucle. Considérant comment le reste du code utilise cette fonction, cela pourrait être un goulot d’étranglement. Essayez de mettre en cache le résultat. »
Commentaires précis au niveau de la ligne : Vous ne recevez pas un rapport générique. Vous recevez un retour spécifique sur chaque ligne problématique, avec des explications claires du pourquoi c’est un problème et comment le résoudre. C’est comme avoir un développeur senior qui lit votre code et vous explique tout en détail.
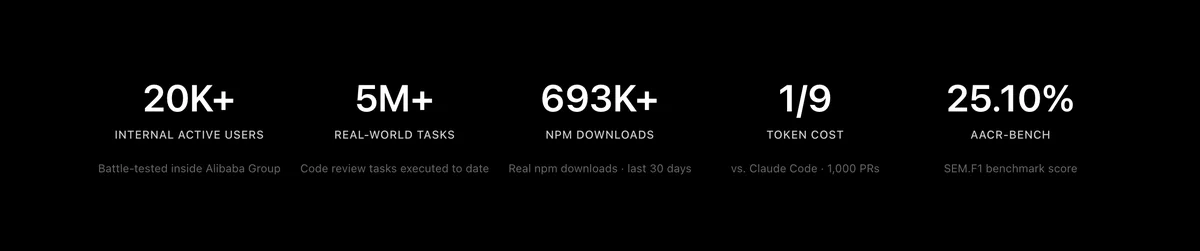
Scalabilité testée au combat : Alibaba n’est pas une startup. C’est une organisation avec des milliers de développeurs et des repositories énormes. OpenCodeReview a été construit et affiné pour gérer cette échelle sans s’effondrer. Quand on dit « battle-tested », ce n’est pas du marketing : cela signifie que l’outil a déjà affronté les problèmes réels que vous rencontrerez.
Compatibilité avec OpenAI et Anthropic : Vous n’êtes pas lié à un seul fournisseur LLM. Vous pouvez utiliser GPT-4, Claude, ou d’autres modèles compatibles. Cela vous donne de la flexibilité et vous protège du verrouillage des fournisseurs.
Comment l’essayer #
Le code est sur GitHub à l’adresse https://github.com/alibaba/open-code-review, et le projet est écrit en Go, ce qui signifie qu’il est compilé en un seul binaire rapide et facile à distribuer.
Pour commencer, vous aurez besoin de Go installé (version récente) et d’accès à un modèle LLM (OpenAI, Anthropic, ou compatible). Clonez le repository, compilez le binaire ocr, et vous êtes prêt. La documentation officielle sur https://open-codereview.ai vous guide à travers la configuration.
Une fois configuré, les commandes sont intuitives. Si vous voulez réviser les modifications non validées dans votre workspace, tapez simplement ocr review. Si vous voulez analyser une branche par rapport à main, utilisez ocr review --from main. Pour une analyse complète de fichiers spécifiques, il y a ocr scan --path internal/agent. Si une review a été interrompue, vous pouvez la reprendre exactement là où vous l’aviez laissée avec ocr review --resume <session-id>. Les résultats peuvent être sauvegardés en JSON pour intégration avec d’autres outils : ocr review --format json --output result.json.
Il y a aussi un mode « delegation » intéressant : ocr delegate permet à votre agent IA d’exécuter la review de manière autonome, avec OpenCodeReview qui gère la sélection des fichiers et la résolution des règles en arrière-plan. Ce n’est pas une démo en un clic, mais la courbe d’apprentissage est douce et la documentation est complète.
Réflexions finales #
OpenCodeReview représente un changement de paradigme dans la façon dont nous pensons à la revue de code. Ce n’est plus un goulot d’étranglement manuel où les développeurs seniors passent des heures à lire les PR. C’est un processus automatisé, intelligent, et humain à la fois : les règles garantissent la cohérence, les agents LLM fournissent des insights profonds, et les développeurs reçoivent des retours constructifs en quelques secondes.
À une époque où la vitesse de développement est critique mais où la qualité du code ne peut pas être compromise, OpenCodeReview offre un équilibre rare. C’est un outil qui grandit avec vous : il fonctionne pour les petites équipes et pour les organisations à l’échelle d’Alibaba. Si vous gérez un repository et que vous voulez que votre équipe écrive du code plus sûr et plus robuste sans sacrifier la vitesse, cela vaut vraiment la peine de l’explorer.
Cas d’usage #
- Private AI Stack: Intégration dans les pipelines propriétaires
- Client Solutions: Implémentation pour les projets clients
- Development Acceleration: Réduction du time-to-market des projets
Ressources #
Liens originaux #
- OpenCodeReview: Secure Code Review Tool with Hybrid Architecture - Lien original
Article signalé et sélectionné par l’équipe Human Technology eXcellence traité via l’intelligence artificielle (dans ce cas avec LLM HTX-EU-Claude-Haiku-4.5) le 2026-11-20 10:39 Source originale : https://github.com/alibaba/open-code-review
Articles Connexes #
- GitHub - boyter/cs : codespelunker - outil de recherche de code en ligne de commande qui… - Go, Open Source
- GitHub - block/buzz: Une plateforme de communication collective - Rust, Open Source, AI Agent
- Claude-BugHunter : Un ensemble de compétences Claude pour la chasse aux bugs et les… - LLM, AI Agent, Natural Language Processing